
¿Qué es esto?
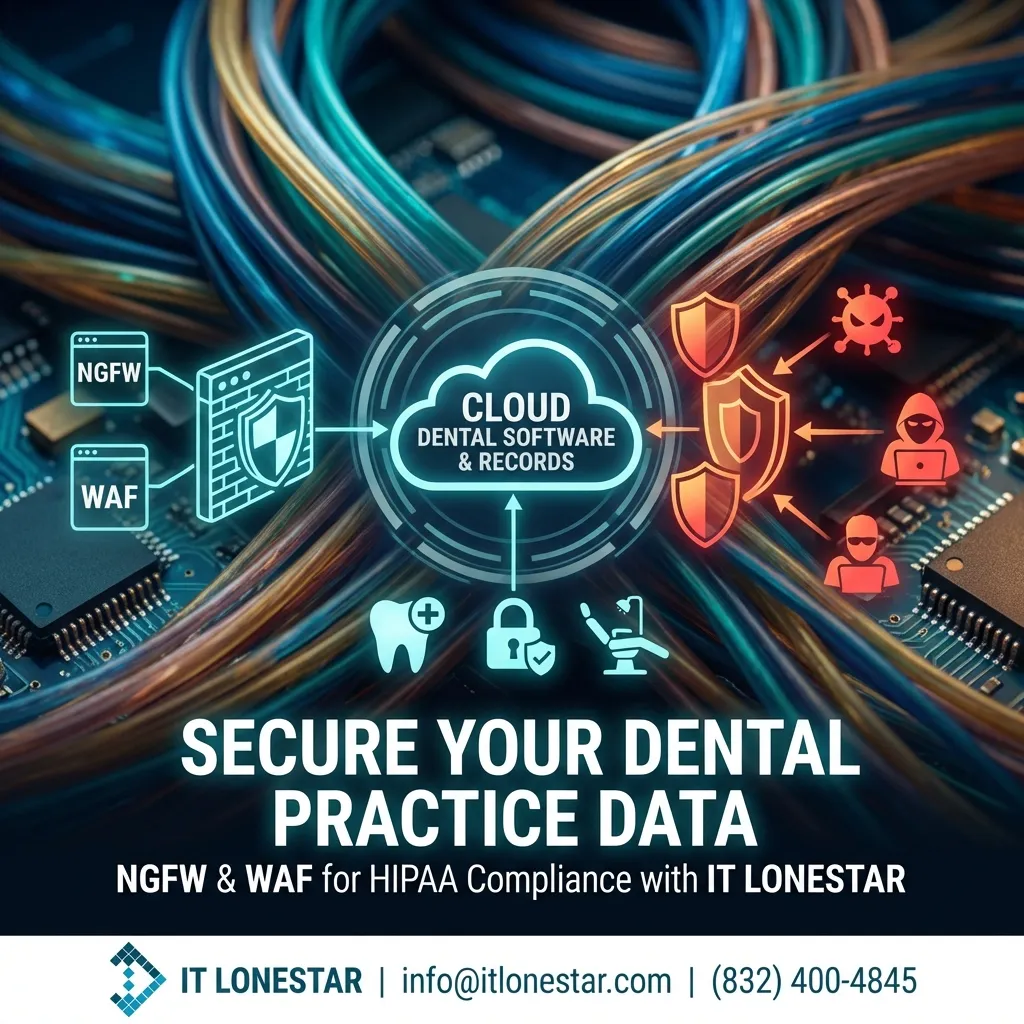
Este es un artículo educativo que explica cómo los cortafuegos de próxima generación (NGFW) y los Cortafuegos de Aplicaciones Web (WAF) protegen los datos de los pacientes para las prácticas dentales, específicamente cuando se asocian con IT LONESTAR en Houston y Austin. Está diseñado para dentistas, gerentes de prácticas y propietarios de clínicas que deben cumplir con HIPAA mientras dependen en gran medida de software dental basado en la nube, sistemas de imagenología y comunicaciones digitales.
¿Por qué sucede?
Las prácticas dentales en Houston y Austin dependen cada vez más de sistemas de gestión de prácticas en la nube, radiografías digitales, formularios en línea y portales de pacientes. Esta huella digital ampliada aumenta dramáticamente la superficie de ataque.
Los problemas comunes incluyen:
- Routers de internet no asegurados o mal configurados
- Herramientas de acceso remoto expuestas directamente a internet
- Firewalls de grado legado o de consumidor sin prevención de intrusiones
- Formularios web y portales de pacientes vulnerables a inyecciones SQL, XSS y bots
- Personal que usa Wi‑Fi público o dispositivos personales para acceder a PHI
Como resultado, las clínicas dentales se convierten en blancos fáciles para el ransomware, el robo de datos y los intentos de toma de control de cuentas. Cuando el tráfico desde y hacia la red de la clínica no se inspecciona profundamente y las aplicaciones web no están protegidas, los atacantes pueden eludir las defensas básicas, exfiltrar datos de pacientes y causar violaciones de HIPAA, daño reputacional y tiempo de inactividad costoso.
Esta situación existe porque muchas prácticas pequeñas y medianas asumen que un antivirus básico y un router de venta libre son suficientes para la seguridad, y a menudo carecen de un equipo de seguridad informática dedicado. Sin un socio especializado como IT LONESTAR, protecciones avanzadas como NGFW y WAF raramente se implementan o se mantienen correctamente.
Cómo lo solucionamos
IT LONESTAR ayuda a las clínicas dentales en Houston y Austin a proteger los datos de los pacientes mediante la implementación, configuración y gestión de firewalls de grado empresarial y Firewalls de Aplicaciones Web adaptados a los requisitos de atención sanitaria y HIPAA.
1. Evaluación de la Red y Diseño Alineado con HIPAA
- Mapear todos los sistemas clínicos: gestión de la práctica, imágenes, CBCT, teléfonos, escáneres, Wi-Fi y aplicaciones en la nube.
- Identificar dónde entra, circula y se almacena el ePHI.
- Diseñar redes segmentadas (clínicas, personal, Wi-Fi para visitantes) detrás de un firewall de próxima generación para limitar el movimiento lateral si un dispositivo se ve comprometido.
2. Implementación de Firewall de Próxima Generación (NGFW)
- Instalar NGFWs en cada oficina o ubicación de varios sitios con:
- Inspección profunda de paquetes (DPI) para detectar amenazas ocultas en el tráfico que parece normal.
- Sistema de prevención de intrusiones (IPS) para bloquear explotaciones conocidas antes de que alcancen los servidores o PCs.
- Control de aplicaciones para restringir aplicaciones riesgosas y hacer cumplir el uso aceptable.
- Filtro Geo-IP y VPN para acceso remoto seguro por parte de proveedores y personal.
- Configurar reglas seguras para servicios en la nube, pasarelas de imágenes, VoIP y copias de seguridad remotas.
3. Firewall de Aplicaciones Web (WAF) para Aplicaciones Orientadas a Pacientes
- Colocar un WAF delante de formularios en línea para pacientes, portales y cualquier aplicación web pública utilizada por la clínica.
- Bloquear los 10 principales ataques web de OWASP como inyección SQL, scripts entre sitios y relleno de credenciales.
- Añadir protección contra bots y DDoS para mantener los portales disponibles y responsivos para los pacientes.
- Manejar el offload de TLS/SSL y aplicar cifrado moderno para todo el tráfico web.
4. Seguridad Gestionada y Monitoreo Continuo
- Monitoreo 24/7 de los registros del firewall y WAF para detectar actividades sospechosas.
- Actualizaciones proactivas de políticas de seguridad, firmas y firmware.
- Libros de jugadas de respuesta a incidentes para ransomware, compromiso de cuentas o intentos de exfiltración de datos.
- Informes regulares que apoyan las auditorías de HIPAA y seguros.
5. Capacitación de Personal y Políticas
- Educar al personal de recepción y clínico sobre phishing, acceso remoto seguro y uso seguro de Wi-Fi.
- Establecer políticas para el acceso de proveedores, conexiones de asociados de negocio y teledentistería segura.
Combinando las tecnologías NGFW y WAF con experiencia local enfocada en la salud, IT LONESTAR ofrece a las clínicas dentales en Houston y Austin una defensa en capas que reduce significativamente el riesgo de brechas, protege la confianza de los pacientes y mantiene la clínica cumplidora y operativa.
Si usted opera una oficina dental en Houston o Austin y desea fortalecer su entorno, IT LONESTAR puede diseñar, implementar y gestionar una pila completa de seguridad de firewall y WAF adaptada a su tamaño, presupuesto y necesidades regulatorias.