
¿Qué es esto?
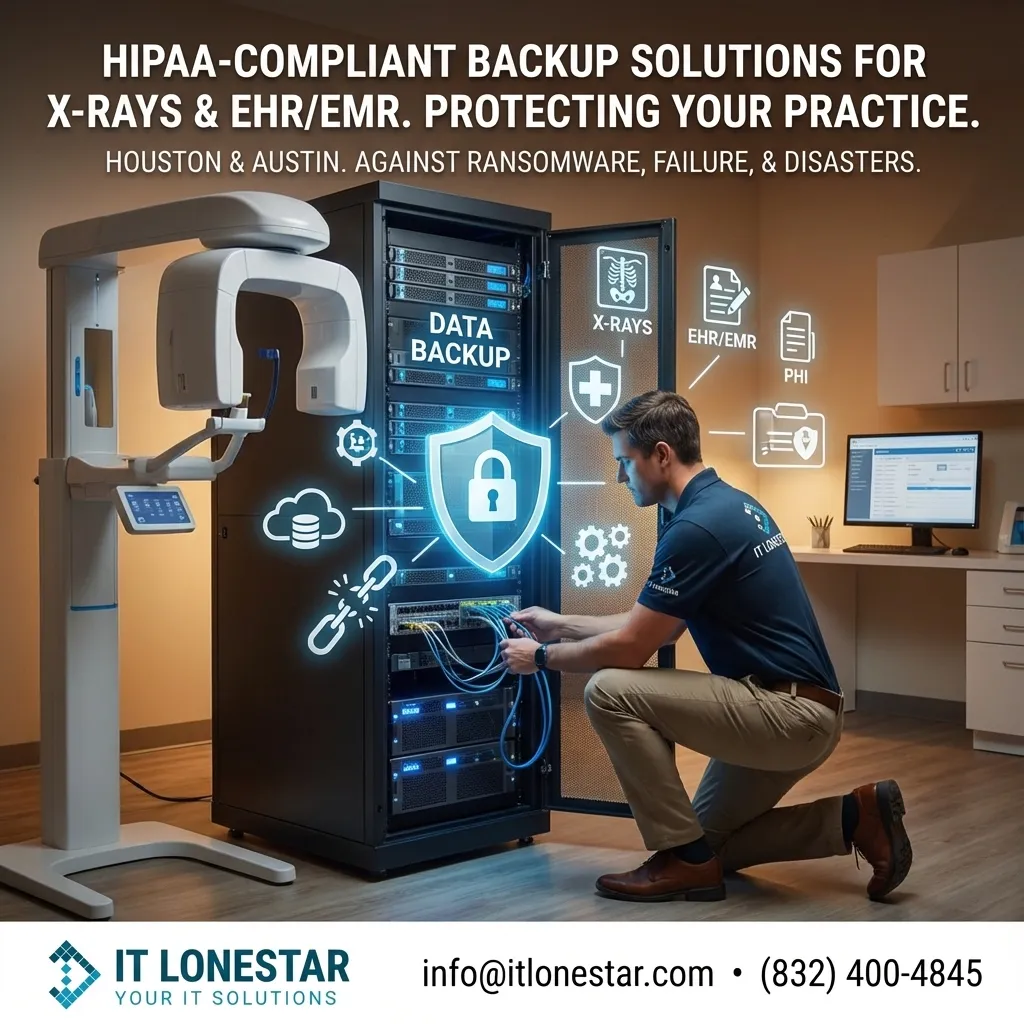
Este artículo explica cómo IT LONESTAR diseña y gestiona soluciones automáticas de respaldo compatibles con HIPAA para radiografías y registros electrónicos de pacientes (EHR/EMR) para consultorios médicos y dentales en Houston y Austin. Se centra en proteger datos de imágenes, documentación clínica, información de facturación y otra información de salud protegida (PHI) contra ransomware, fallas de hardware, errores humanos y desastres naturales, mientras se mantiene completamente alineado con las Reglas de Seguridad y Privacidad de HIPAA.
¿Por qué sucede?
Las organizaciones de atención médica de Houston y Austin dependen cada vez más de la imagenología digital (PACS, DICOM) y de los sistemas de registros médicos electrónicos basados en la nube. A medida que las prácticas crecen, muchas descubren que sus rutinas de respaldo existentes son poco confiables, no están encriptadas o no están debidamente documentadas para HIPAA. Los problemas comunes incluyen copias de seguridad manuales ad-hoc, discos externos dejados en la oficina, restauraciones no probadas o almacenamiento en la nube que no está configurado con un Acuerdo de Asociado Comercial (BAA). Los ataques de ransomware y las interrupciones en Texas han expuesto cuán rápido se puede cerrar una clínica cuando las radiografías y los registros de los pacientes no están respaldados de manera segura. Los reguladores y aseguradoras también están elevando las expectativas en torno a la protección de datos, el análisis de riesgos y la respuesta a incidentes. Por eso, las prácticas médicas, dentales y especializadas de Houston y Austin recurren a IT LONESTAR para implementar respaldos automáticos, monitoreados y en conformidad con HIPAA, que están adaptados a los flujos de trabajo locales y a los requisitos regulatorios.
Cómo lo solucionamos
IT LONESTAR asegura las prácticas de salud de Houston y Austin con una estrategia de respaldo y recuperación en capas, alineada con HIPAA, diseñada específicamente para PHI y datos de imágenes:
1. Evaluación enfocada en HIPAA
- Realizar una evaluación de seguridad y flujo de trabajo de su práctica: dónde viven los rayos X, imágenes y datos de pacientes (servidores, PACS, estaciones de trabajo, aplicaciones en la nube).
- Identificar los flujos de datos PHI a través de ubicaciones en Houston y Austin, proveedores remotos y socios de imágenes.
- Revisar los métodos actuales de respaldo, estado de cifrado, políticas de retención y controles de acceso contra los estándares de HIPAA.
2. Respaldos automáticos y dirigidos por políticas
- Configurar respaldos automáticos programados para servidores, sistemas de imágenes (PACS/DICOM), bases de datos de EHR/EMR, comparticiones de archivos y estaciones de trabajo clave.
- Implementar respaldos basados en imágenes para que los sistemas completos (SO, aplicaciones y datos) puedan restaurarse rápidamente, no solo archivos individuales.
- Utilizar respaldos conscientes de las aplicaciones para sistemas EHR basados en SQL para que las bases de datos permanezcan consistentes y recuperables.
3. Arquitectura de respaldo de salud 3-2-1+
- Mantener al menos 3 copias de sus datos en 2 tipos diferentes de almacenamiento, con 1 copia fuera del sitio y 1 copia inmutable cuando sea necesario.
- Combinar respaldos locales en su oficina de Houston o Austin (para restauraciones rápidas) con respaldos en la nube cifrados en centros de datos compatibles con HIPAA.
- Implementar niveles de respaldo inmutables o de escritura única que protejan los rayos X y registros contra ransomware y borrado interno.
4. Cifrado fuerte y transporte seguro
- Cifrar los datos en tránsito (TLS 1.2/1.3) desde su práctica hasta la plataforma de respaldo.
- Cifrar los datos en reposo con claves fuertes en dispositivos de respaldo locales y almacenamiento en la nube.
- Aislar las credenciales de respaldo y cuentas administrativas, alineándose con los requisitos de control de acceso y auditoría de HIPAA.
5. Documentación de HIPAA, BAAs y auditorías
- Proporcionar y gestionar Acuerdos de Asociado de Negocios (BAAs) para plataformas de respaldo y almacenamiento en la nube.
- Mantener inventarios de activos, políticas de respaldo, horarios de retención y runbooks de recuperación como parte de su documentación de HIPAA.
- Habilitar el registro de auditoría y informes periódicos de respaldo para demostrar el cumplimiento a auditores, pagadores y seguros cibernéticos.
6. Restauraciones de prueba rutinarias y simulacros de recuperación
- Realizar restauraciones de prueba programadas de archivos y sistemas completos para asegurarse de que los respaldos funcionen cuando sea necesario.
- Ejecutar simulacros de respuesta a incidentes y recuperación ante desastres adaptados a escenarios de riesgo de Houston y Austin (tormentas, fallas de energía, interrupciones de instalaciones).
- Optimizar el Objetivo de Tiempo de Recuperación (RTO) y el Objetivo de Punto de Recuperación (RPO) alrededor de su horario clínico para minimizar el tiempo de inactividad y la pérdida de datos.
7. Soporte local y conocedor del sector salud
- Proporcionar monitoreo 24/7 de trabajos de respaldo, con alertas y remediación rápida cuando un respaldo falla o el rendimiento se degrada.
- Ofrecer soporte tanto en sitio como remoto en las áreas metropolitanas de Houston y Austin, incluyendo prácticas multisitio.
- Coordinarse con sus proveedores de EHR, imágenes y radiología para asegurar una protección integrada de principio a fin.
Al asociarse con IT LONESTAR, las prácticas de salud de Houston y Austin obtienen una plataforma de respaldo y recuperación completamente gestionada y compatible con HIPAA para rayos X y datos de pacientes. Esto reduce el riesgo legal, protege las operaciones clínicas y asegura que los proveedores puedan continuar tratando pacientes incluso cuando falla el hardware, el personal comete errores o se producen ataques cibernéticos.